在别人用到之前,找到你泄露的密钥。
Whiteintel 扫描公开的 GitHub 仓库,发现属于贵组织的 API 密钥、令牌与凭证,并在密钥被提交的那一刻通知您。
密钥不只从人泄露 也从代码泄露
一个被提交的密钥就可能是通往生产环境的捷径。我们监控这些密钥最终流向的公开仓库。
持续扫描仓库
在引用您的域名、组织名称与内部主机名的仓库中,公开提交一出现即被扫描。
覆盖真正重要的密钥类型
云访问密钥、模型提供商 API 密钥、数据库连接串、私钥、Webhook 令牌与 CI 凭证,并按类型分类。
完整的提交上下文
仓库、文件路径、提交记录与首次发现时间,让您吊销正确的密钥,并找到提交者。
可直接行动的告警
新的暴露通过邮件、Webhook 或 SOAR 送达,并已去重:一个泄露密钥对应一条告警。
从提交到吊销
四个阶段持续运行,从密钥被推送的那一刻,直到它彻底失效。
监控
持续监控公开仓库与提交流中对您域名、组织与基础设施的引用。
检测
将候选字符串与密钥特征比对并验证,避免把配置占位符当成有效密钥上报。
归因
每条发现都关联到其仓库、文件、提交与作者,并标注首次发现时间。
告警
连同吊销、轮换以及审计该密钥可触达范围所需的上下文,一并通知您的团队。
应用安全团队处理泄露密钥所需的全部字段
只有能吊销到正确的那把密钥,一条发现才真正有用。每条发现都包含密钥类型、所在仓库与文件、引入它的提交,以及它是否仍然可用。
{
  "secret_type":  "aws_access_key",
  "masked":       "AKIA************7QZF",
  "provider":     "AWS",
  "repository":   "github.com/contractor-x/acme-tools",
  "visibility":   "public",
  "file_path":    "deploy/terraform/main.tf",
  "line":         42,
  "commit":       "9e1c4ab",
  "author":       "contractor-x",
  "committed_at": "2026-06-05T11:19:48Z",
  "validated":    "still_active",
  "first_seen":   "2026-06-05T11:41:02Z",
  "last_seen":    "2026-06-11T03:08:55Z"
}
实际体验平台功能。
自助浏览 Whiteintel 平台,直观了解您的团队能做些什么。

Whiteintel 平台
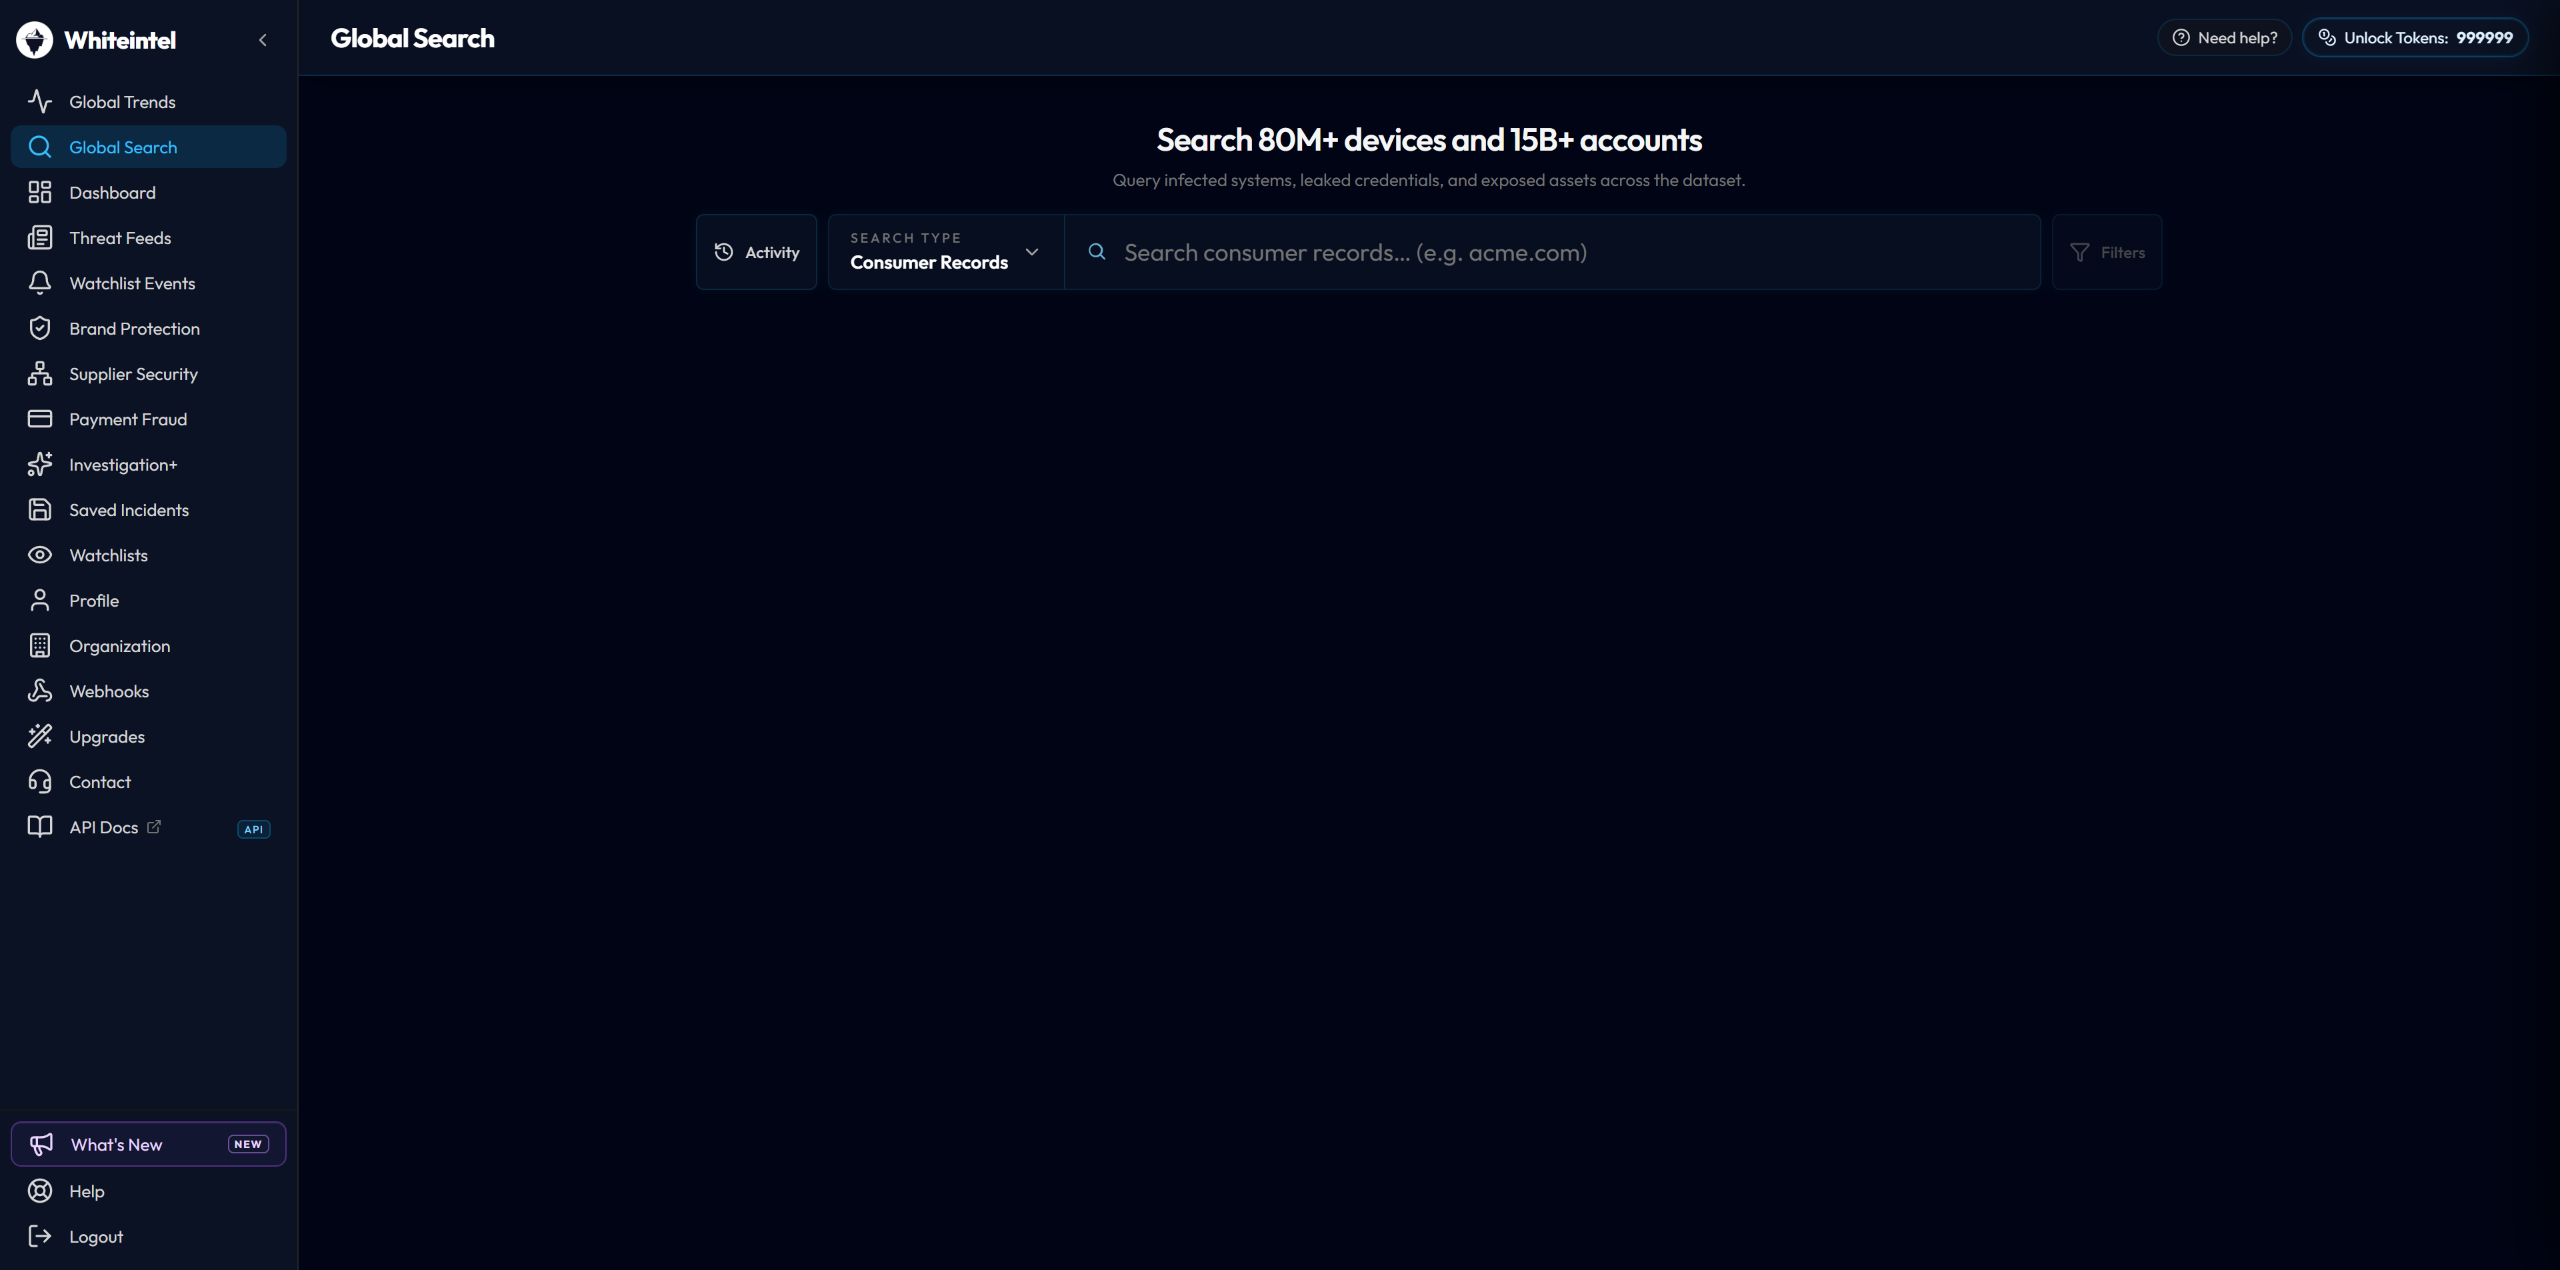
- 在一处追踪泄露、数据外泄和信息窃取程序感染
- 搜索超过 150 亿条泄露凭证和暴露资产
- 实时监控您的外部攻击面
全球 100 多家企业信赖我们的数据来保护自身安全


无需空口承诺
来自在生产环境中使用 Whiteintel 的 CISO、SOC 经理和安全运营团队的认证评论。
Rich Data, Reliable API, and Prompt Personal Service
Whiteintel provides us a rich dataset through a reliable API that allows us to flag at-risk user accounts and protect our customers' data. The API performs as well, and service is always personal and prompt. The price point aligns well with the value it provides to our organization.
密钥暴露常见问题
GitHub 扫描的是组织自己拥有的仓库,并通知仓库所有者。然而真正引发安全事件的泄露,往往发生在这些仓库之外:外包人员的个人账号、某个 fork、教程仓库,或是连同配置文件一起发布出去的 SDK。Whiteintel 监控 GitHub 上的公开提交,查找可归属于该组织的密钥,无论它发布在哪个账号之下。
不覆盖。采集范围仅限公开提交与公开仓库。存放在私有仓库中的密钥尚未暴露,Whiteintel 也无法访问。返回的发现,正是互联网上任何第三方同样能够找到的内容,也正是需要修复的暴露。
归属判定依据组织登记的标识符:域名、组织名称、内部主机名以及其所运营的服务。一把 AWS 密钥若与引用了内部主机名的配置相邻出现,即可归属;而无关仓库中的无关密钥则不能。每条发现都会展示其被发现时的上下文,使归属结论可被独立核验。
候选字符串会先与密钥特征模式进行校验,避免把示例配置中的占位符当作有效密钥上报;每条发现都带有有效性状态,表明该密钥仍可通过认证还是已完成轮换。密钥的完整值绝不会以明文展示,只显示用于识别所需的片段。
仍构成风险,而且属于最值得检测的一类。删除一行并不会把它从 Git 历史中移除:一把当天提交、次日删除的密钥,任何人克隆该仓库都仍可取回。Whiteintel 的发现包含提交 SHA 与时间戳,因此即便当前文件已清理干净,仍可在历史中定位到该暴露。
公开提交流随提交产生而被持续监控,因此检测在数分钟至数小时内完成,而不是等待下一次计划扫描。告警经过去重,一把泄露的密钥只产生一条告警,不会因该提交被镜像或仓库被 fork 而反复通知。