Trouvez vos secrets fuites avant que quelqu'un ne les utilise.
Whiteintel analyse les depots GitHub publics a la recherche de cles API, jetons et identifiants appartenant a votre organisation, et vous alerte des qu'un secret est commite.
Les secrets fuient par le code, pas seulement par les personnes
Une seule cle commitee peut ouvrir un acces direct a la production. Nous surveillons les depots publics ou ces cles finissent.
Analyse continue des depots
Les commits publics sont analyses des leur publication, sur les depots qui referencent vos domaines, noms d'organisation et noms d'hotes internes.
Tous les types de secrets qui comptent
Cles d'acces cloud, cles API de fournisseurs de modeles, URI de bases de donnees, cles privees, jetons de webhooks et identifiants CI, chacun classe par type.
Contexte complet du commit
Le depot, le chemin du fichier, le commit et la date de premiere detection, pour revoquer la bonne cle et identifier l'auteur.
Des alertes exploitables
Les nouvelles expositions arrivent par email, webhook ou SOAR, dedupliquees : une cle fuitee, une alerte.
Du commit a la revocation
Quatre etapes en continu, de la publication d'une cle jusqu'a sa neutralisation.
Surveiller
Les flux de depots et de commits publics sont surveilles a la recherche de references a vos domaines, votre organisation et votre infrastructure.
Detecter
Les chaines candidates sont confrontees aux motifs de secrets puis validees, afin qu'un simple placeholder ne soit pas signale comme une cle active.
Attribuer
Chaque detection est rattachee a son depot, son fichier, son commit et son auteur, avec la date de premiere detection.
Alerter
Votre equipe recoit la detection avec le contexte necessaire pour revoquer, renouveler et auditer ce que la cle pouvait atteindre.
Chaque champ dont votre équipe AppSec a besoin sur un secret exposé
Une détection n'est utile que si vous pouvez révoquer la bonne clé. Chacune porte le type de secret, le dépôt et le fichier où il se trouve, le commit qui l'a introduit, et s'il fonctionne encore.
{
  "secret_type":  "aws_access_key",
  "masked":       "AKIA************7QZF",
  "provider":     "AWS",
  "repository":   "github.com/contractor-x/acme-tools",
  "visibility":   "public",
  "file_path":    "deploy/terraform/main.tf",
  "line":         42,
  "commit":       "9e1c4ab",
  "author":       "contractor-x",
  "committed_at": "2026-06-05T11:19:48Z",
  "validated":    "still_active",
  "first_seen":   "2026-06-05T11:41:02Z",
  "last_seen":    "2026-06-11T03:08:55Z"
}
Découvrez la plateforme en action.
Faites une visite guidée de la plateforme Whiteintel et découvrez précisément ce que votre équipe peut accomplir.

Plateforme Whiteintel
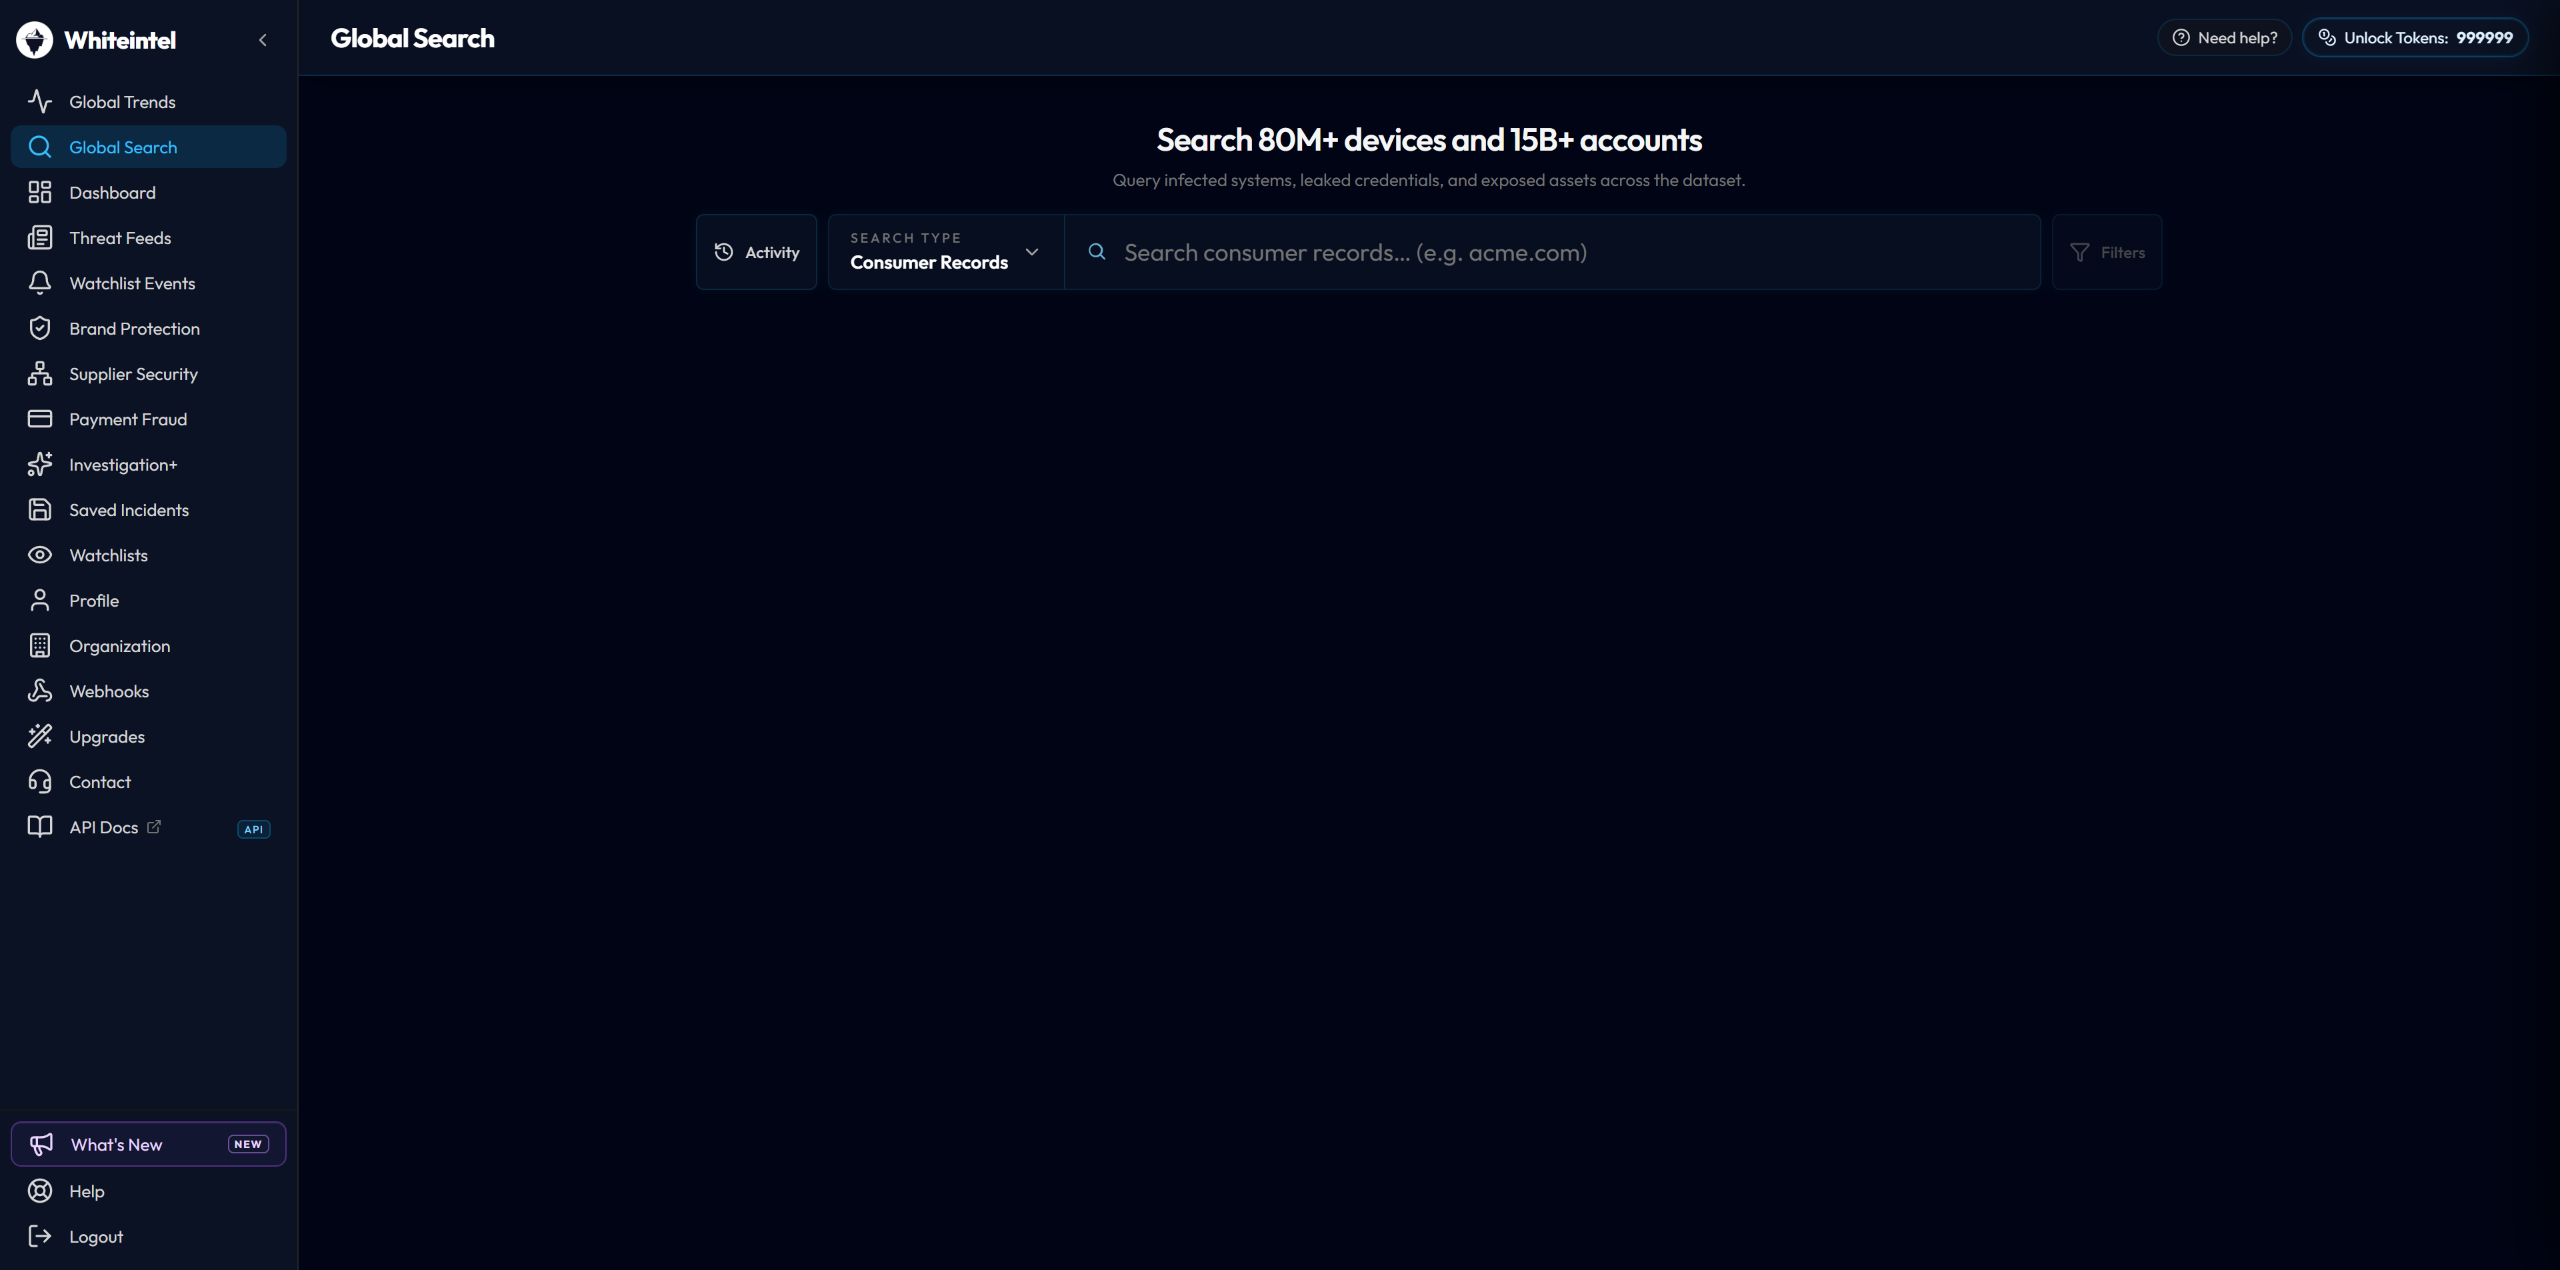
- Suivez les fuites, les violations et les infections par infostealers au même endroit
- Recherchez parmi plus de 15 milliards d'identifiants divulgués et d'actifs exposés
- Surveillez votre surface d'attaque externe en temps réel
Plus de 100 entreprises dans le monde font confiance à nos données pour se protéger


Ne nous croyez pas sur parole
Avis verifies de CISO, responsables SOC et equipes de securite operationnelles utilisant Whiteintel en production.
Rich Data, Reliable API, and Prompt Personal Service
Whiteintel provides us a rich dataset through a reliable API that allows us to flag at-risk user accounts and protect our customers' data. The API performs as well, and service is always personal and prompt. The price point aligns well with the value it provides to our organization.
Commencez gratuitement
Du renseignement dark web bâti sur plus de 15 milliards d'identifiants exposés et 25 000 acteurs malveillants suivis. Voyez ce qui circule déjà sur votre organisation, et coupez-le en premier.
FAQ : l'exposition de secrets
GitHub analyse les dépôts détenus par une organisation et alerte leur propriétaire. Or les fuites à l'origine d'incidents se situent fréquemment hors de ces dépôts : compte personnel d'un prestataire, fork, dépôt de tutoriel, ou SDK publié avec un fichier de configuration intact. Whiteintel surveille les commits publics sur GitHub à la recherche de secrets attribuables à une organisation, quel que soit le compte de publication.
Non. La collecte se limite aux commits et dépôts publics. Un secret contenu dans un dépôt privé n'a pas été exposé et n'est pas accessible à Whiteintel. Les détections renvoyées sont celles que n'importe quel tiers sur Internet pourrait localiser, c'est-à-dire précisément l'exposition qui exige une remédiation.
L'attribution s'appuie sur les identifiants déclarés : domaines, noms d'organisation, noms d'hôtes internes et services exploités. Une clé AWS détectée à côté d'une configuration référençant un nom d'hôte interne est attribuable ; une clé sans rapport dans un dépôt non affilié ne l'est pas. Chaque détection affiche le contexte de découverte, pour une vérification indépendante de l'attribution.
Les chaînes candidates sont validées contre des motifs de secrets, afin qu'un espace réservé dans un exemple de configuration ne soit pas signalé comme clé active, et chaque détection porte un statut de validation indiquant si la clé s'authentifie encore ou a déjà été rotée. La valeur complète de la clé n'est jamais affichée en clair, seulement la portion nécessaire à son identification.
Oui, et ils figurent parmi les plus importants à détecter. Supprimer une ligne ne l'efface pas de l'historique Git : une clé commitée puis supprimée le lendemain reste récupérable par quiconque clone le dépôt. Les détections Whiteintel incluent le SHA du commit et son horodatage, si bien que l'exposition est identifiable dans l'historique même lorsque le fichier actuel est propre.
Les flux de commits publics sont surveillés au fil des publications : la détection intervient en quelques minutes à quelques heures, et non au prochain scan programmé. Les alertes sont dédupliquées, une clé fuitée produisant une alerte et non une nouvelle notification à chaque mise en miroir du commit ou fork du dépôt.