流出したシークレットを、誰かに使われる前に見つける。
Whiteintelは公開GitHubリポジトリを対象に、自社のAPIキー、トークン、認証情報を検出し、コミットされた時点で通知します。
シークレットは人だけでなく コードからも漏れる
コミットされた一本のキーが、本番環境への最短経路になり得ます。そうしたキーが行き着く公開リポジトリを監視します。
リポジトリの継続スキャン
自社ドメイン、組織名、内部ホスト名を参照するリポジトリを対象に、公開コミットを発生と同時にスキャンします。
重要なシークレットを網羅
クラウドアクセスキー、モデルプロバイダのAPIキー、データベースURI、秘密鍵、Webhookトークン、CI認証情報を種別ごとに分類します。
コミットの完全な文脈
リポジトリ、ファイルパス、コミット、初回検出日時まで提供するため、該当キーを正確に失効させ、コミット者も特定できます。
対応できるアラート
新しい露出はメール、Webhook、SOARに届きます。重複排除済みで、一本の流出キーにつき一件の通知です。
コミットから失効まで
キーがプッシュされた瞬間から無効化されるまで、4つの段階が継続的に動きます。
監視
公開リポジトリとコミットのストリームから、自社のドメイン、組織、インフラへの言及を監視します。
検出
候補文字列をシークレットのパターンと突合し検証するため、設定ファイルのプレースホルダーを有効なキーとして報告しません。
特定
各検出をリポジトリ、ファイル、コミット、作成者、初回確認日時に紐づけます。
通知
失効、ローテーション、そのキーで到達できた範囲の監査に必要な文脈を添えて、チームに通知します。
漏洩したシークレットについてAppSecチームが必要とするすべてのフィールド
検出結果は、正しいキーを失効できて初めて役に立ちます。各検出には、シークレットの種類、存在するリポジトリとファイル、それを追加したコミット、そして現在も有効かどうかが含まれます。
{
  "secret_type":  "aws_access_key",
  "masked":       "AKIA************7QZF",
  "provider":     "AWS",
  "repository":   "github.com/contractor-x/acme-tools",
  "visibility":   "public",
  "file_path":    "deploy/terraform/main.tf",
  "line":         42,
  "commit":       "9e1c4ab",
  "author":       "contractor-x",
  "committed_at": "2026-06-05T11:19:48Z",
  "validated":    "still_active",
  "first_seen":   "2026-06-05T11:41:02Z",
  "last_seen":    "2026-06-11T03:08:55Z"
}
プラットフォームの実際の動作をご覧ください。
Whiteintel プラットフォームのセルフガイドツアーで、チームができることを正確にご確認ください。

Whiteintel プラットフォーム
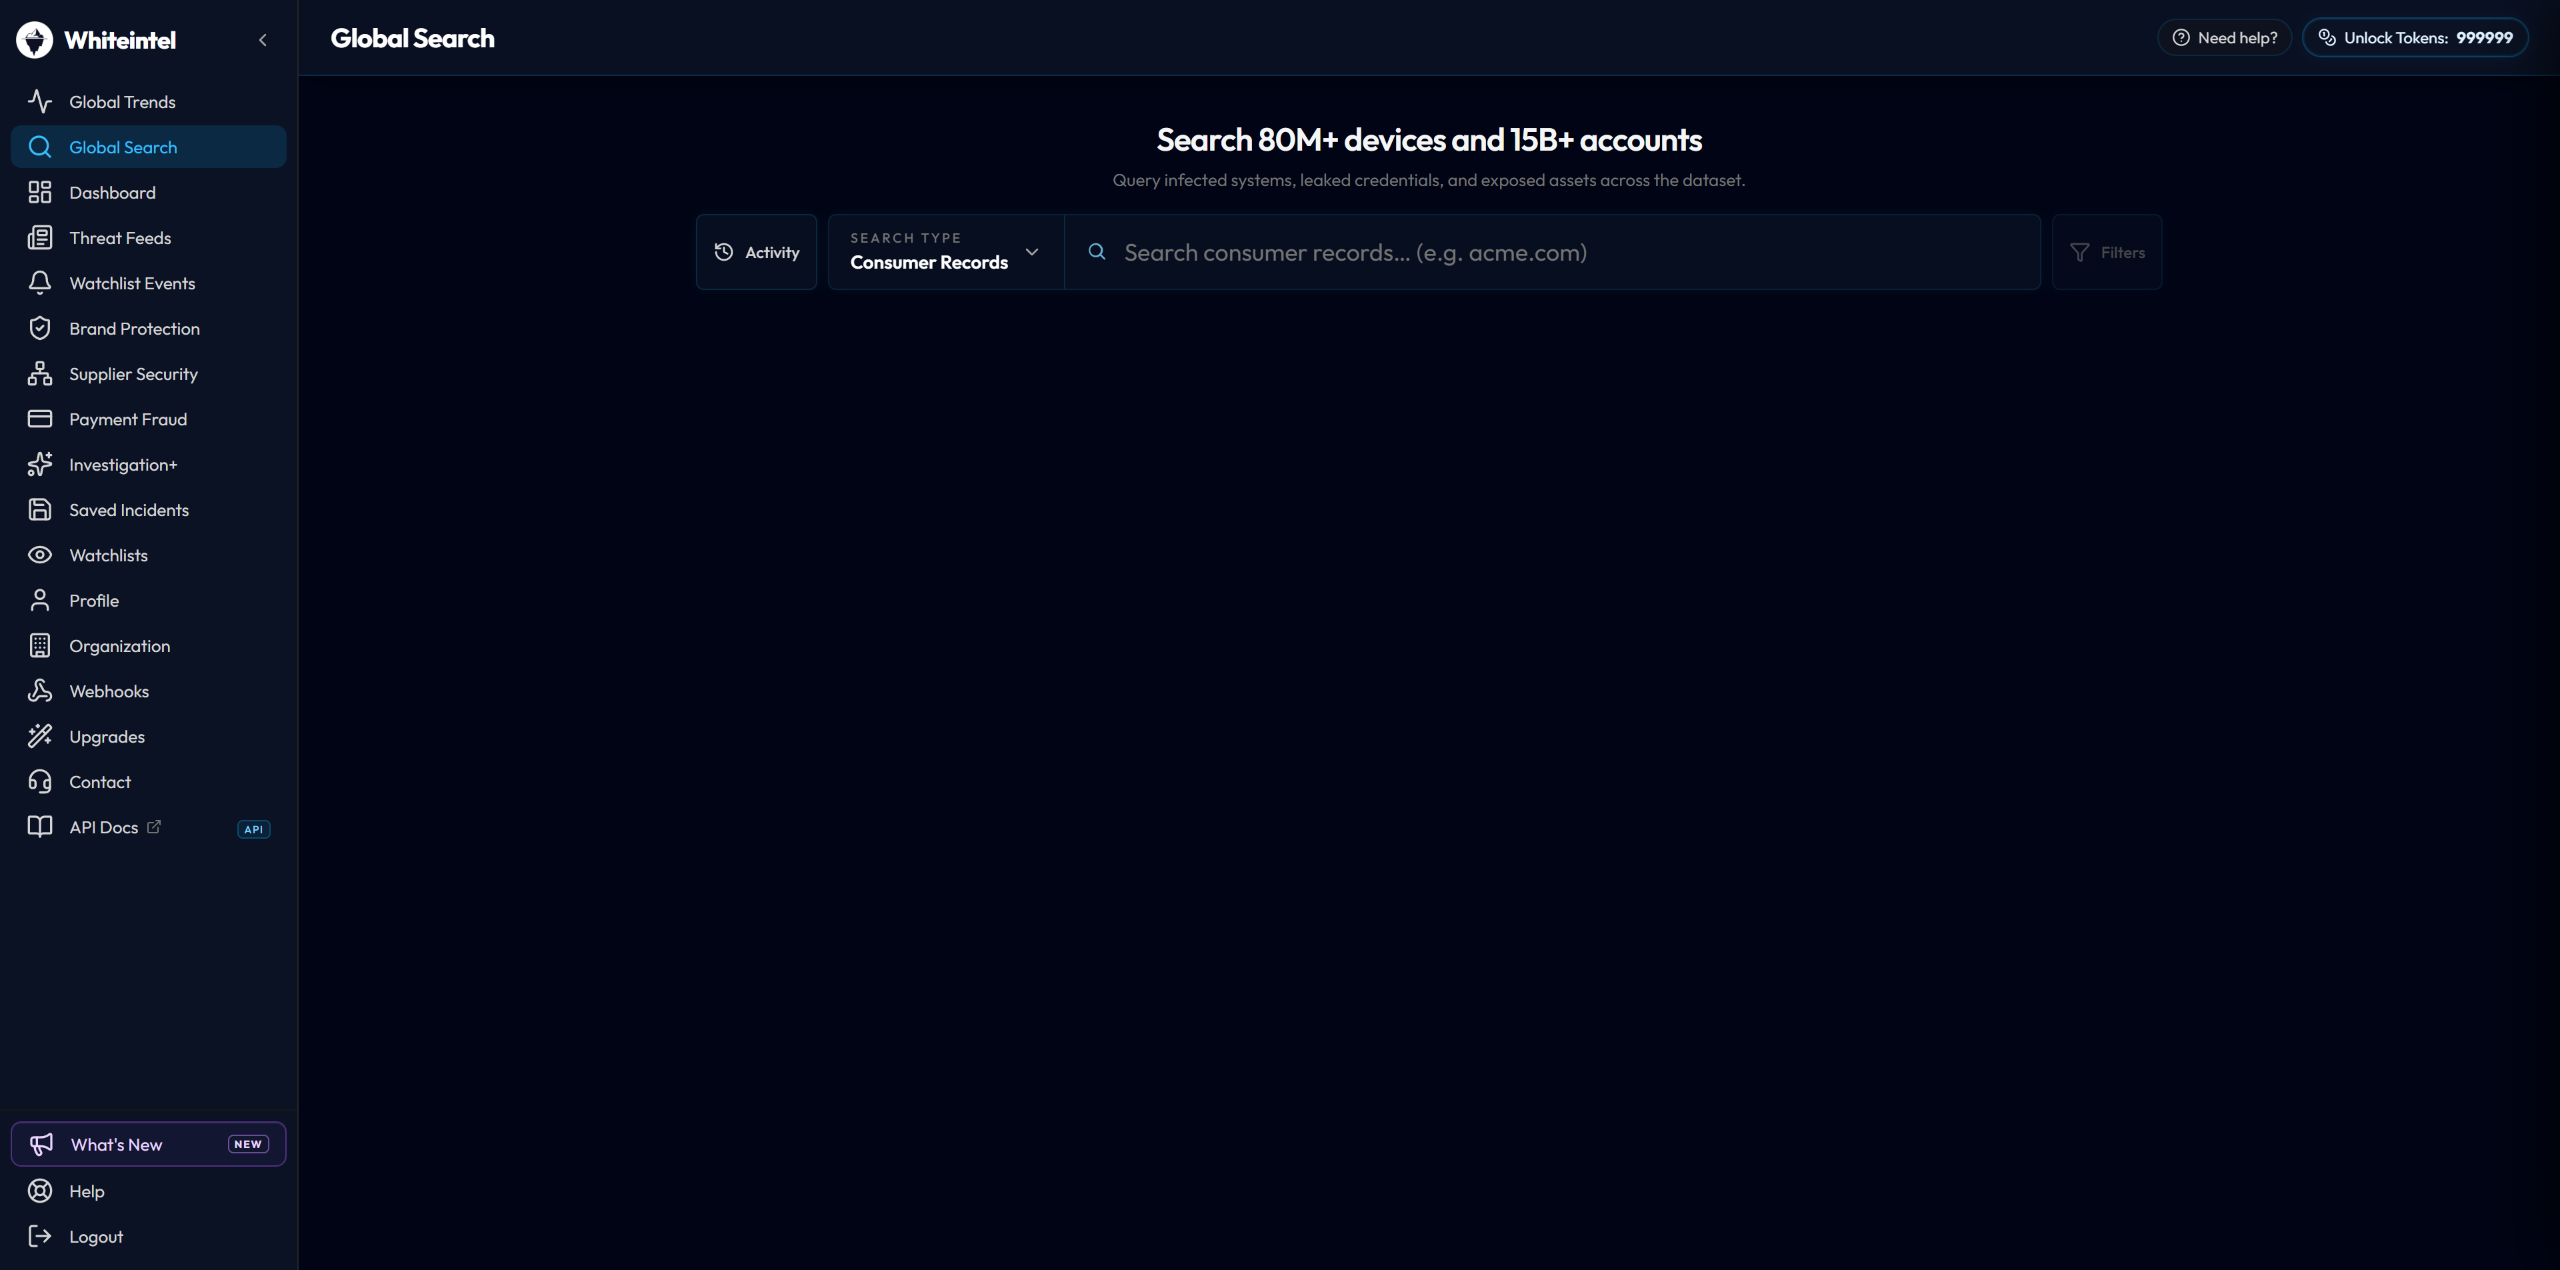
- 漏洩、侵害、インフォスティーラー感染を一元的に追跡
- 150億件以上の漏洩認証情報と露出資産を検索
- 外部攻撃対象領域をリアルタイムで監視
世界 100 社を超える企業が、自社を守るために当社のデータを信頼しています


私たちの言葉だけを信じないでください
実運用環境で Whiteintel を使用している CISO、SOC マネージャー、セキュリティ運用チームからの認証済みレビュー。
Rich Data, Reliable API, and Prompt Personal Service
Whiteintel provides us a rich dataset through a reliable API that allows us to flag at-risk user accounts and protect our customers' data. The API performs as well, and service is always personal and prompt. The price point aligns well with the value it provides to our organization.
シークレットの露出に関するよくある質問
GitHubがスキャンするのは組織が所有するリポジトリであり、通知先もその所有者です。しかしインシデントの原因となる漏洩は、それらのリポジトリの外にあることが少なくありません。協力会社の個人アカウント、フォーク、チュートリアル用リポジトリ、設定ファイルを残したまま公開されたSDKなどです。WhiteintelはGitHub上の公開コミットを監視し、どのアカウントで公開されたかにかかわらず、組織に帰属するシークレットを検出します。
対象外です。収集は公開コミットと公開リポジトリに限定されます。プライベートリポジトリにあるシークレットは露出しておらず、Whiteintelからもアクセスできません。返される検出結果は、インターネット上の第三者が同様に見つけられるものであり、まさに是正を要する露出です。
帰属判定には組織が登録した識別子を用います。ドメイン、組織名、内部ホスト名、運用中のサービスなどです。内部ホスト名を参照する設定の隣で検出されたAWSキーは帰属を判定できますが、無関係なリポジトリにある無関係なキーはそうではありません。各検出は発見時の文脈を表示するため、帰属を独立して検証できます。
候補文字列はシークレットのパターンに対して検証されるため、サンプル設定中のプレースホルダーが有効なキーとして報告されることはありません。各検出には、キーがまだ認証に通るのか、すでにローテーション済みなのかを示す有効性ステータスが付与されます。キーの値全体が平文で表示されることはなく、識別に必要な部分のみが示されます。
リスクです。むしろ検出すべき重要度の高いものに含まれます。行を削除してもGitの履歴からは消えません。コミットされ翌日に削除されたキーも、リポジトリをクローンすれば誰でも取り出せます。Whiteintelの検出にはコミットのSHAとタイムスタンプが含まれるため、現在のファイルがきれいでも履歴上で露出を特定できます。
公開コミットのストリームはコミットの発生に合わせて監視されるため、検出は次回のスケジュールスキャンではなく数分から数時間で行われます。アラートは重複排除され、漏洩したキー1件につきアラート1件となります。コミットがミラーされたりリポジトリがフォークされたりするたびに通知が増えることはありません。