持续凭证泄露监控,对抗网络犯罪。
凭证每天都在泄露,既来自员工的笔记本电脑,也来自客户的设备。Whiteintel 依托全球最大规模之一的凭证泄露数据集持续比对:超过 150 亿条暴露凭证和超过 8000 万条信息窃取程序感染日志。
在凭证泄露的 那一刻就掌握。
定期检查告诉您的是上个季度的情况。持续凭证监控告诉您的是今天早上的情况,并把员工与客户群放在同一个位置处理。
全球最大规模之一的凭证泄露数据集
超过 150 亿条暴露凭证和超过 8000 万条感染日志,来自信息窃取程序、组合密码表、数据泄露转储以及交易访问权限的论坛。在凭证监控中覆盖面具有决定意义:您没有收录的泄露,就是您无法告警的泄露。
持续进行,而非季度快照
新日志在采集的同时进入数据集,您的监控清单会被持续比对。有效性在查询时刻解析,因此您处理的是当下真实暴露的内容,而不是数周前就已过期的缓存报告。
员工账户与客户账户一并覆盖
员工凭证和客户登录信息通过完全相同的渠道泄露,分散到两套工具中会在交界处留下盲区。用一份监控清单、一套告警,同时覆盖企业域名和消费者用户群。
带有设备背景的凭证
单独一条泄露密码只是猜测。我们会同时返回主机名、操作系统、恶意软件家族和感染时间,让您能区分密码复用与仍在窃取会话的活跃感染。
不只是密码,还有会话 Cookie
信息窃取日志中包含可直接绕过多因素认证的有效会话 Cookie。持续监控会在这些令牌仍然有效时将其呈现出来,而这正是仅重置密码无法挽救账户的时间窗口。
您的技术栈可直接处置的告警
每一条匹配都可通过 API、Webhook 和 SIEM 数据流获取,并携带您的处置剧本所需的字段,用于强制重置、吊销会话或创建工单,无需有人先去阅读邮件。
从泄露到 账户锁定
持续凭证泄露监控是一个闭环,而不是一份报告。以下是凭证泄露到账户重新安全之间所运行的环节。
采集
我们持续从信息窃取程序的命令与控制服务器、云日志服务、组合密码表、数据泄露转储和犯罪论坛获取数据,然后将每条记录归一化、去重,汇入一个可检索的数据集。
匹配
您的企业域名、客户标识和高管账户清单会在每个新批次到来时被比对,匹配在数据抵达时即被发现,而不是等到有人想起要搜索。
富化
每条匹配都附带其背后的设备与感染背景:主机名、操作系统、恶意软件路径、该凭证所属的登录地址,以及是否同时带有会话 Cookie。
处置
告警通过 API、Webhook 或 SIEM 数据流同时抵达您的团队和工具,携带处置剧本重置密码、终止会话并关闭暴露所需的全部信息。
一条凭证匹配所包含的全部字段
只有说明这是谁的账户、来自哪里以及是否仍然可用,凭证告警才具备可处置性。每条匹配返回的是完整记录,而不只是一个邮箱地址。
{
  "identifier":   "[email protected]",
  "password":     "Au****24!",
  "login_url":    "https://sso.corp.com/login",
  "cookies":      ["session", "csrf_token"],
  "hostname":     "FINANCE-04",
  "os":           "Windows 11 Pro",
  "malware":      "Lumma",
  "malware_path": "C:\\Users\\mo\\AppData\\Local\\Temp\\up.exe",
  "source":       "stealer_log",
  "infected_at":  "2026-11-09T07:41:02Z",
  "first_seen":   "2026-11-09T11:18:44Z",
  "last_seen":    "2026-11-12T22:05:10Z"
}
实际体验平台功能。
自助浏览全球泄露搜索,直观了解您的团队能做些什么。

全球泄露搜索
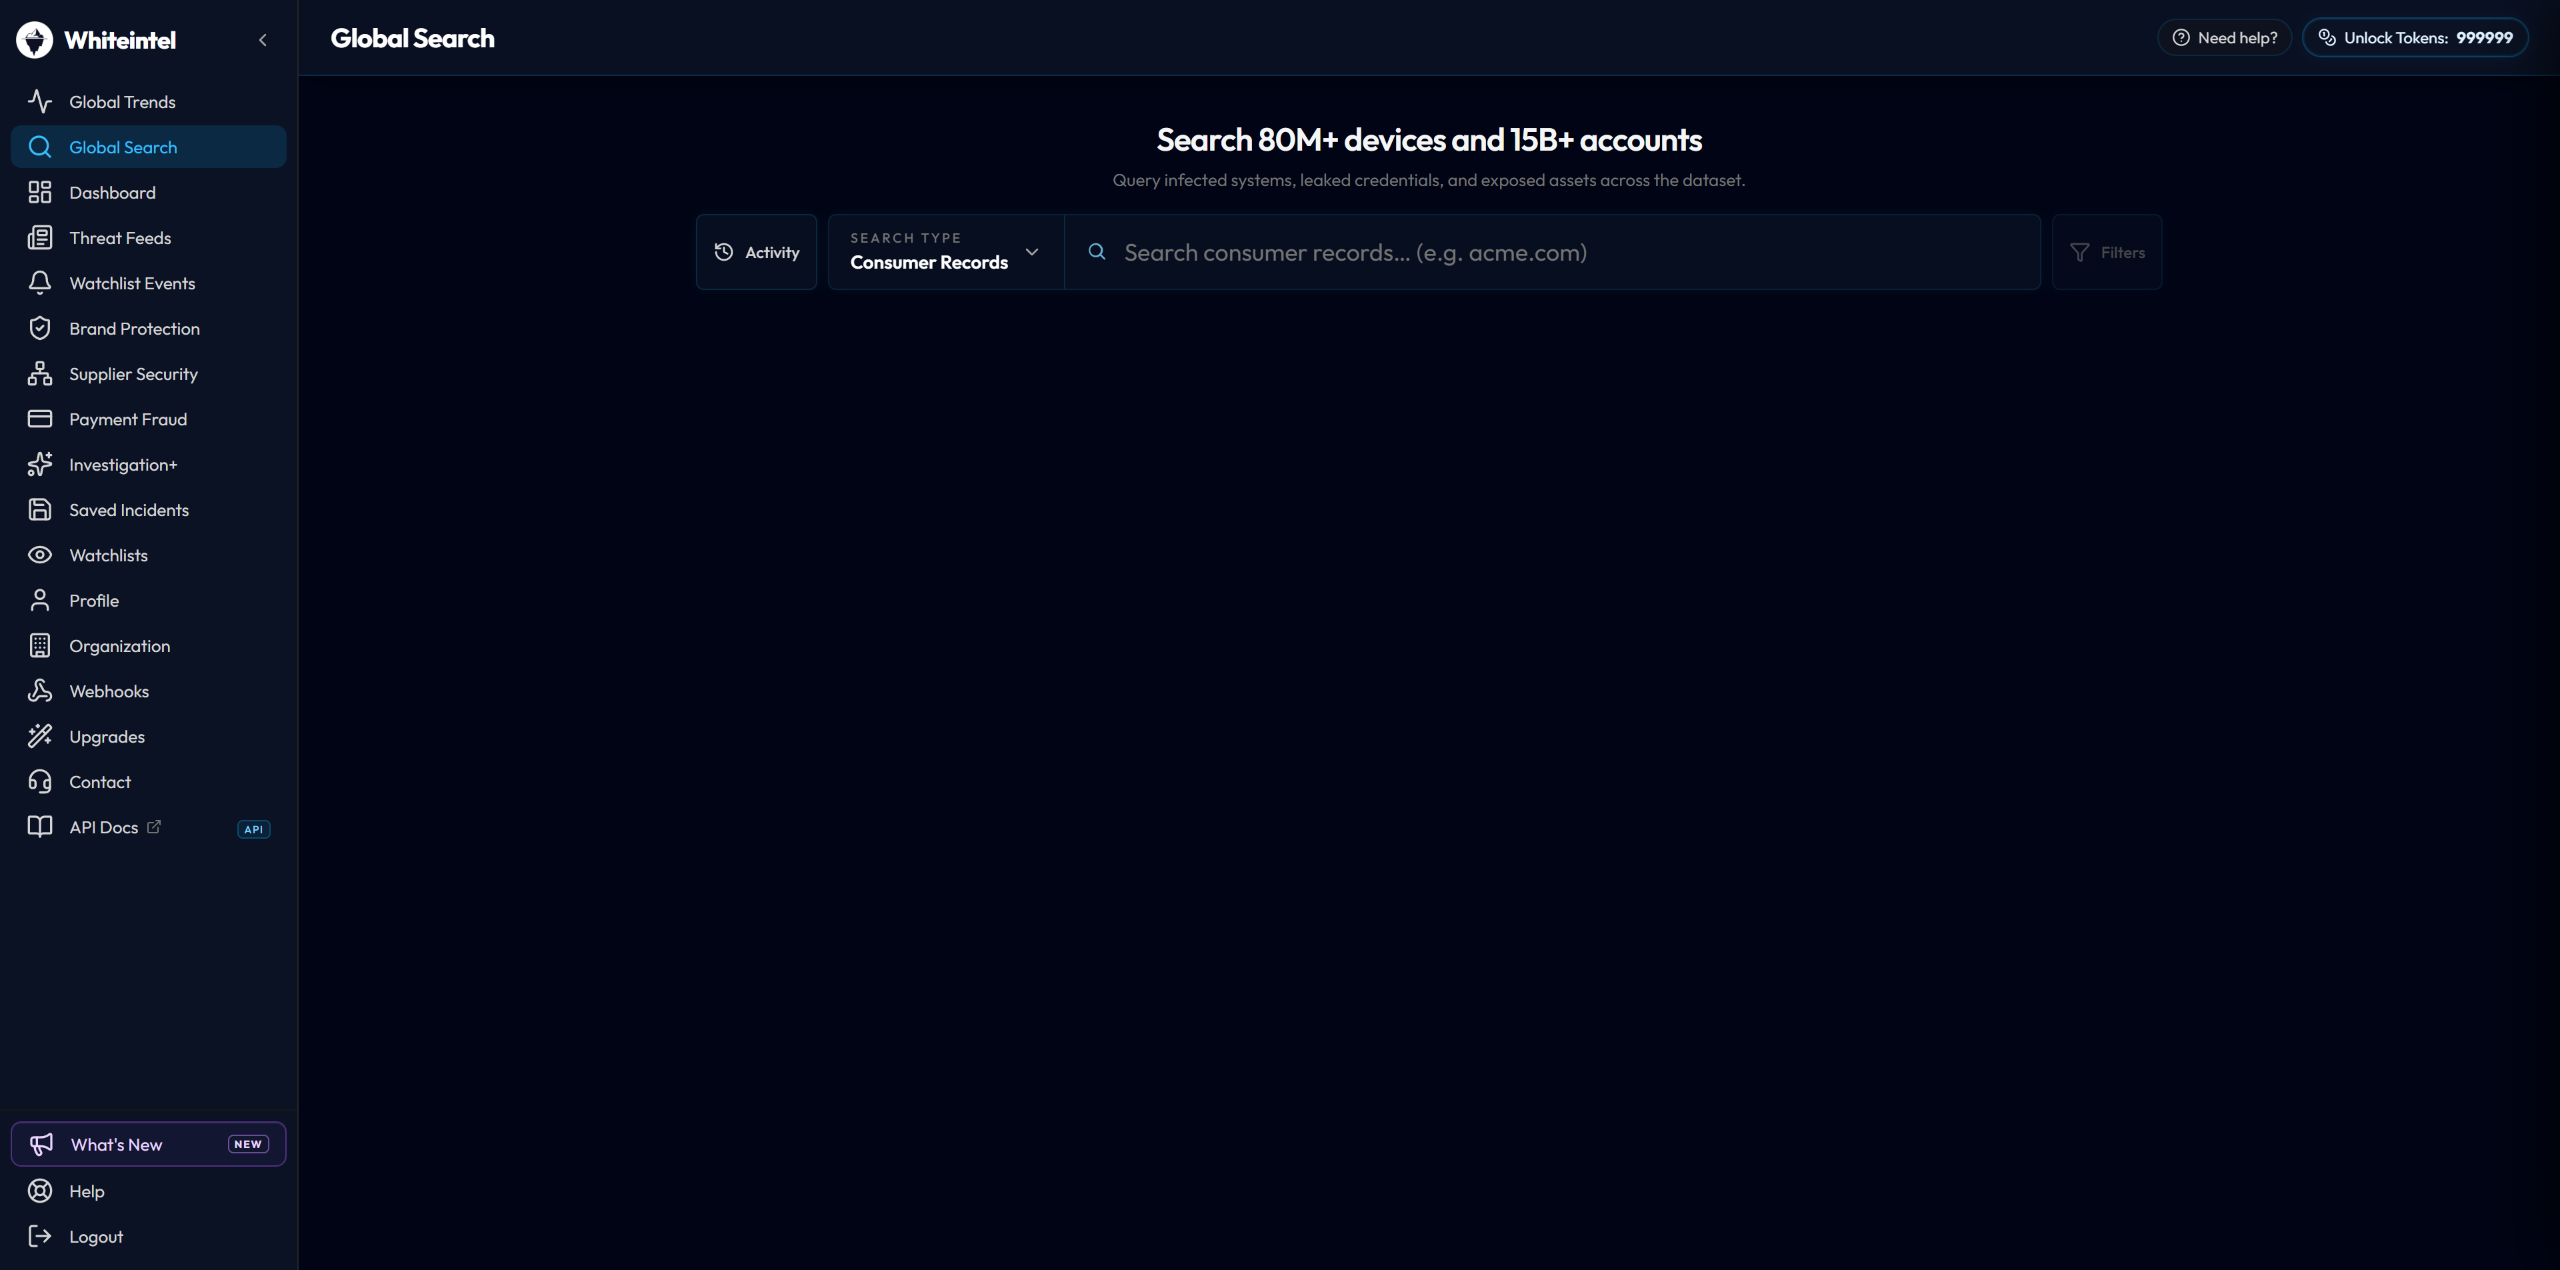
- 在 150 亿条泄露凭证中按域名、邮箱、IP 或密码搜索
- 在一处查看员工与客户的暴露情况
- 在查询时验证有效性,而非依赖过时的导出数据
全球 100 多家企业信赖我们的数据来保护自身安全


无需空口承诺
来自在生产环境中使用 Whiteintel 的 CISO、SOC 经理和安全运营团队的认证评论。
Rich Data, Reliable API, and Prompt Personal Service
Whiteintel provides us a rich dataset through a reliable API that allows us to flag at-risk user accounts and protect our customers' data. The API performs as well, and service is always personal and prompt. The price point aligns well with the value it provides to our organization.
持续凭证监控常见问题
持续凭证监控是指不断将组织的凭证与新泄露的数据进行比对,而不是每隔一段时间执行一次泄露查询。系统会在每一批新采集的泄露记录到达时,比对您的域名、客户标识和特权账户清单,因此暴露会在出现时触发告警,而不是等到有人下次想起搜索。这个区别之所以重要,是因为被盗凭证会被迅速利用:当季度报告指出某项暴露时,该账户通常已经被访问过了。
定期检查是在某个时间点把您的账户与已公开的泄露转储做比较,也就是报告历史,并会遗漏上次运行之后泄露的一切。持续监控在采集的同时摄取信息窃取日志、组合密码表和论坛数据,并在其抵达时比对您的清单。它还会在查询时刻解析有效性,而不是提供缓存快照,因此上周已更换的凭证不会继续留在队列中充当未处理的发现项。
两者都覆盖,使用同一份清单。员工与客户凭证通过相同的信息窃取感染和相同的组合密码表泄露,因此把它们放在两个独立产品中监控,恰恰会在二者重叠处留下盲区,例如某位承包商在企业门户和客户账户上使用了同一个密码。Whiteintel 在同一次监控运行中,用企业域名匹配员工暴露,用客户标识匹配消费者暴露。这也是本页面与我们的企业防护和消费者防护页面并存、而非取代它们的原因。
该数据集收录超过 150 亿条暴露凭证和超过 8000 万条感染日志,此外还有暗网论坛帖子、被盗支付卡和暴露的密钥。它是全球最大规模之一的凭证泄露数据集,而这一点对监控尤为关键:检测能力受覆盖面约束,不在数据集中的凭证无论匹配逻辑多么出色都无法产生告警。
主要有四类来源。信息窃取日志来自被恶意软件感染的机器,携带最丰富的背景信息,包括设备、登录地址和有效会话 Cookie。地址与账号密码组合来自组合密码表和凭证转储,经过归一化与去重。泄露数据来自已公开和被交易的转储。论坛与交易市场监控覆盖访问权限被发布和售卖的场所。每条匹配都会记录其来源,因此您可以对昨天的窃取日志和年代不明的组合密码表条目给予不同权重。
因为被窃取的会话 Cookie 可以绕过多因素认证重放。重置密码关闭了凭证,但有效的会话令牌仍在攻击者手中,这通常就是账户在重置之后仍被访问的原因。信息窃取日志会把这些令牌与密码一同抓取,因此持续监控能在它们仍然有效时将其呈现出来,补救措施也就变成吊销会话,而不只是轮换密钥。
匹配是在每个新批次被摄取时运行的,而不是按固定计划执行,因此告警跟随采集而非报告周期。告警除邮件之外还通过 API、Webhook 和 SIEM 数据流送达,因此一条匹配可以直接触发自动密码重置或会话吊销,无需等待有人打开仪表板。