Surveillance continue des fuites d'identifiants pour combattre la cybercriminalité.
Des identifiants fuitent chaque jour, depuis les ordinateurs des employés comme depuis les appareils des clients. Whiteintel compare les vôtres en continu à l'un des plus vastes jeux de données de fuites d'identifiants au monde : plus de 15 milliards d'identifiants exposés et plus de 80 millions de journaux d'infection par infostealer.
Sachez dès l'instant où un identifiant fuite.
Une vérification périodique vous parle du trimestre dernier. La surveillance continue des identifiants vous parle de ce matin, pour vos effectifs et votre base clients au même endroit.
L'un des plus vastes jeux de données de fuites d'identifiants au monde
Plus de 15 milliards d'identifiants exposés et plus de 80 millions de journaux d'infection, collectés depuis les malwares infostealer, les combolists, les fuites de données et les forums où les accès se négocient. La couverture est décisive en surveillance d'identifiants : une fuite que vous ne détenez pas est une fuite que vous ne pouvez pas signaler.
En continu, et non un instantané trimestriel
Les nouveaux journaux entrent dans le jeu de données dès leur collecte et vos listes de surveillance sont évaluées en continu. La validité est résolue au moment de la requête, pour agir sur ce qui est exposé maintenant plutôt que sur un rapport mis en cache depuis des semaines.
Comptes employés et comptes clients ensemble
Les identifiants des employés et les connexions des clients fuitent par les mêmes canaux : les répartir sur deux outils laisse un angle mort à la jonction. Surveillez vos domaines d'entreprise et votre base d'utilisateurs depuis une seule liste, avec un seul jeu d'alertes.
Des identifiants avec l'appareil derrière eux
Un mot de passe fuité, seul, reste une hypothèse. Nous renvoyons le nom d'hôte, le système d'exploitation, la famille de malware et la date d'infection qui l'accompagnent, pour distinguer un mot de passe réutilisé d'une infection active qui siphonne encore des sessions.
Des cookies de session, pas seulement des mots de passe
Les journaux d'infostealer contiennent des cookies de session actifs qui contournent directement l'authentification multifacteur. La surveillance continue fait remonter ces jetons tant qu'ils sont valides, la fenêtre précise où une simple réinitialisation de mot de passe ne sauvera pas le compte.
Des alertes exploitables par votre stack
Chaque correspondance est disponible par API, webhook et flux SIEM, avec les champs dont vos playbooks ont besoin pour forcer une réinitialisation, révoquer une session ou ouvrir un ticket sans qu'une personne lise d'abord un e-mail.
De la fuite au compte verrouillé
La surveillance continue des fuites d'identifiants est une boucle, pas un rapport. Voici ce qui se passe entre la fuite d'un identifiant et la mise en sécurité du compte.
Collecter
Nous collectons en continu depuis les serveurs de commande et de contrôle des infostealers, les services de cloud-of-logs, les combolists, les fuites de données et les forums criminels, puis nous normalisons et dédupliquons chaque enregistrement dans un jeu de données interrogeable.
Faire correspondre
Votre liste de domaines d'entreprise, d'identifiants clients et de comptes de direction est évaluée à chaque nouveau lot : une correspondance est trouvée dès l'arrivée des données, et non quand quelqu'un pense à lancer une recherche.
Enrichir
Chaque correspondance arrive avec le contexte de l'appareil et de l'infection : nom d'hôte, système d'exploitation, chemin du malware, URL de connexion à laquelle l'identifiant appartient et présence éventuelle d'un cookie de session.
Agir
Les alertes atteignent votre équipe et vos outils en même temps, par API, webhook ou flux SIEM, avec tout ce qu'un playbook exige pour réinitialiser le mot de passe, couper la session et fermer l'exposition.
Tous les champs portés par une correspondance d'identifiant
Une alerte d'identifiant n'est exploitable que si elle indique de quel compte il s'agit, d'où il vient et s'il fonctionne encore. Chaque correspondance renvoie l'enregistrement complet, pas seulement une adresse e-mail.
{
  "identifier":   "[email protected]",
  "password":     "Au****24!",
  "login_url":    "https://sso.corp.com/login",
  "cookies":      ["session", "csrf_token"],
  "hostname":     "FINANCE-04",
  "os":           "Windows 11 Pro",
  "malware":      "Lumma",
  "malware_path": "C:\\Users\\mo\\AppData\\Local\\Temp\\up.exe",
  "source":       "stealer_log",
  "infected_at":  "2026-11-09T07:41:02Z",
  "first_seen":   "2026-11-09T11:18:44Z",
  "last_seen":    "2026-11-12T22:05:10Z"
}
Découvrez la plateforme en action.
Faites une visite guidée de la Recherche mondiale de fuites et découvrez précisément ce que votre équipe peut accomplir.

Recherche mondiale de fuites
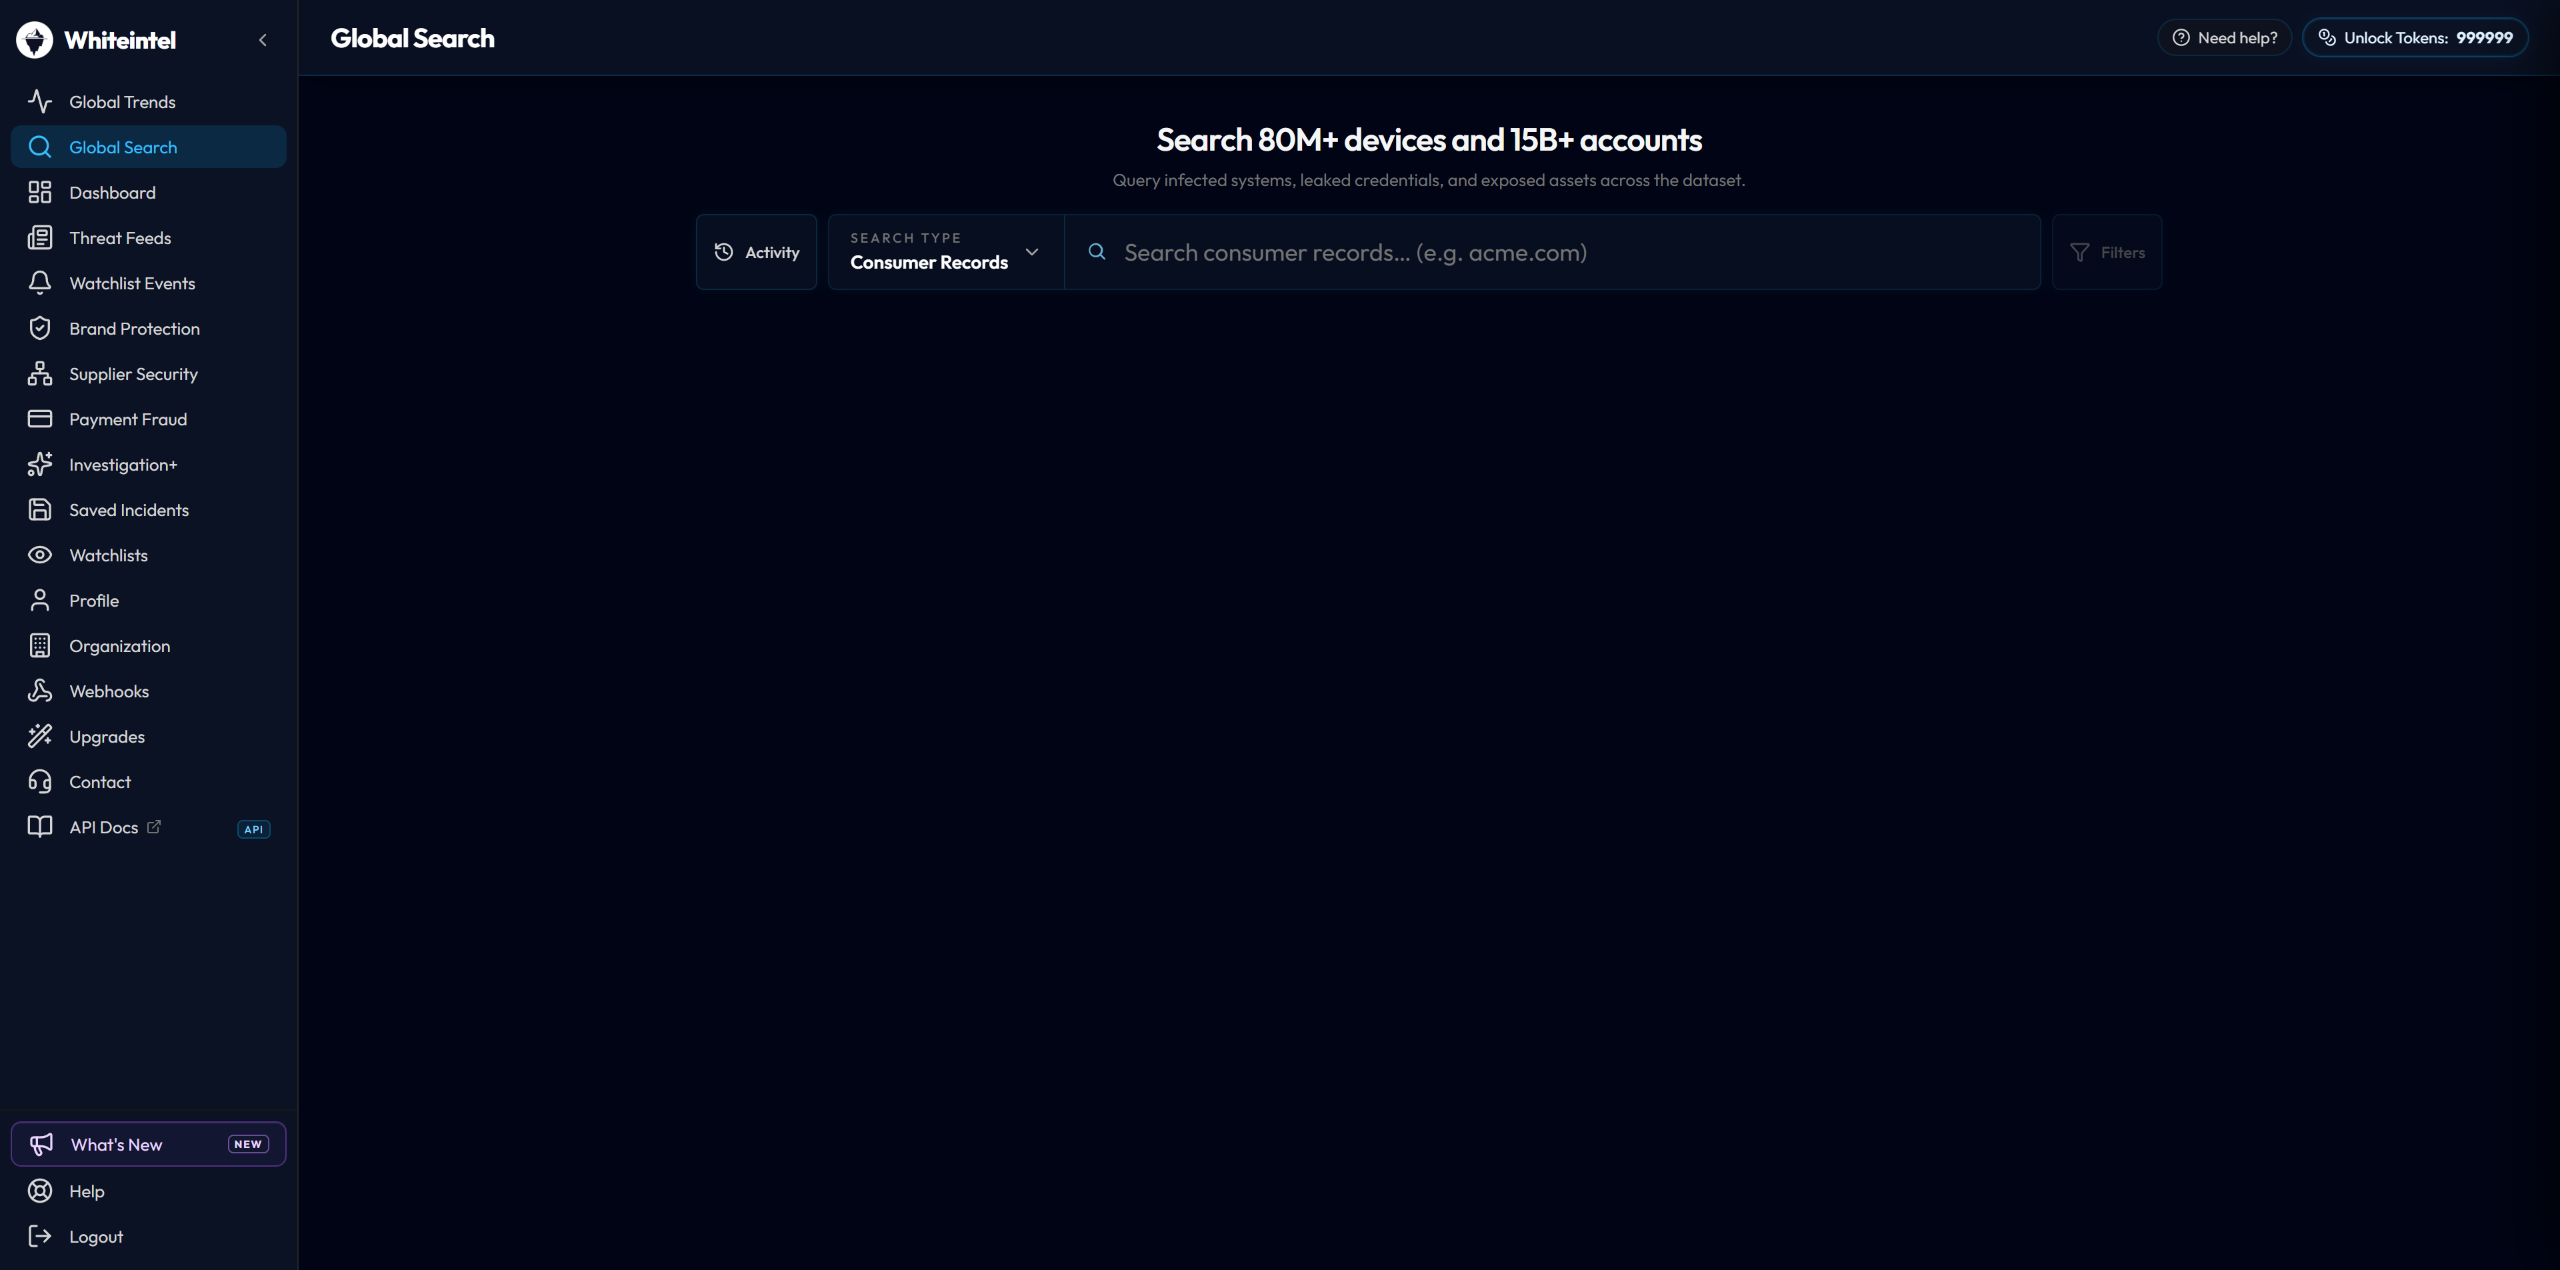
- Recherchez 15 milliards d'identifiants exposés par domaine, e-mail, IP ou mot de passe
- Visualisez l'exposition des employés et des clients depuis un seul endroit
- Vérifiez la validité au moment de la requête plutôt que de vous fier à un export obsolète
Plus de 100 entreprises dans le monde font confiance à nos données pour se protéger


Ne nous croyez pas sur parole
Avis verifies de CISO, responsables SOC et equipes de securite operationnelles utilisant Whiteintel en production.
Rich Data, Reliable API, and Prompt Personal Service
Whiteintel provides us a rich dataset through a reliable API that allows us to flag at-risk user accounts and protect our customers' data. The API performs as well, and service is always personal and prompt. The price point aligns well with the value it provides to our organization.
Commencez gratuitement
Du renseignement dark web bâti sur plus de 15 milliards d'identifiants exposés et 25 000 acteurs malveillants suivis. Voyez ce qui circule déjà sur votre organisation, et coupez-le en premier.
FAQ : Surveillance continue des identifiants
La surveillance continue des identifiants consiste à vérifier en permanence les identifiants de votre organisation face aux données nouvellement fuitées, au lieu de lancer une recherche de temps en temps. Une liste de vos domaines, identifiants clients et comptes privilégiés est évaluée à chaque nouveau lot d'enregistrements fuités dès sa collecte : une exposition déclenche donc une alerte quand elle apparaît, et non quand quelqu'un pense à chercher. La distinction compte parce que les identifiants volés sont utilisés vite : quand un rapport trimestriel nomme une exposition, le compte a généralement déjà été consulté.
Une vérification périodique compare vos comptes aux fuites publiées à un instant donné : elle rapporte l'histoire et manque tout ce qui a fuité depuis la dernière exécution. La surveillance continue ingère les journaux d'infostealer, les combolists et les données de forums dès leur collecte et évalue votre liste à leur arrivée. Elle résout aussi la validité au moment de la requête plutôt que de servir un instantané en cache : un identifiant renouvelé la semaine dernière ne reste donc pas dans votre file comme un constat ouvert.
Les deux, depuis une seule liste. Les identifiants des employés et des clients fuitent via les mêmes infections par infostealer et les mêmes combolists : les surveiller dans deux produits distincts laisse un angle mort précisément à leur recoupement, par exemple un prestataire qui réutilise le même mot de passe sur un portail d'entreprise et sur un compte client. Whiteintel rapproche les domaines d'entreprise pour l'exposition des effectifs et les identifiants clients pour l'exposition grand public dans la même exécution, raison pour laquelle cette page accompagne nos pages de protection d'entreprise et de protection des consommateurs sans remplacer ni l'une ni l'autre.
Le jeu de données contient plus de 15 milliards d'identifiants exposés et plus de 80 millions de journaux d'infection, aux côtés des publications de forums du dark web, des cartes de paiement volées et des secrets exposés. C'est l'un des plus vastes jeux de données de fuites d'identifiants au monde, ce qui importe spécifiquement pour la surveillance : la détection est bornée par la couverture, et un identifiant absent du jeu de données ne peut générer aucune alerte, quelle que soit la qualité de la logique de correspondance.
De quatre sources principales. Les journaux d'infostealer proviennent de machines infectées et portent le contexte le plus riche, dont l'appareil, l'URL de connexion et les cookies de session actifs. Les ensembles URL-login-mot de passe viennent des combolists et des dumps d'identifiants, normalisés et dédupliqués. Les données de fuites proviennent de dumps publiés et négociés. La surveillance des forums et des places de marché couvre les endroits où les accès sont annoncés et vendus. Chaque correspondance enregistre sa source, pour pondérer différemment un journal d'infostealer d'hier et une entrée de combolist d'âge inconnu.
Parce qu'un cookie de session volé contourne l'authentification multifacteur. Réinitialiser le mot de passe ferme l'identifiant mais laisse un jeton de session valide entre les mains de l'attaquant, ce qui explique généralement qu'un compte reste consulté après une réinitialisation. Les journaux d'infostealer capturent ces jetons avec le mot de passe : la surveillance continue les fait donc remonter tant qu'ils sont actifs, et la remédiation devient la révocation de la session, pas seulement la rotation du secret.
Le rapprochement s'exécute sur chaque nouveau lot dès son ingestion, et non selon un calendrier fixe : les alertes suivent donc la collecte plutôt qu'un cycle de reporting. Elles sont livrées par API, webhook et flux SIEM autant que par e-mail, de sorte qu'une correspondance peut déclencher une réinitialisation de mot de passe ou une révocation de session automatique sans attendre qu'une personne ouvre un tableau de bord.