サイバー犯罪に対抗する、継続的な認証情報漏洩モニタリング。
認証情報は毎日漏洩します。従業員のノートPCからも、顧客の端末からも同様です。Whiteintelは世界最大級の認証情報漏洩データセット、150億件を超える露出した認証情報と8,000万件を超えるインフォスティーラー感染ログに対して、継続的に照合します。
認証情報が漏洩した その瞬間に把握する。
定期的なチェックが伝えるのは前四半期の話です。継続的な認証情報モニタリングが伝えるのは今朝の話であり、従業員と顧客基盤を同じ場所で扱います。
世界最大級の認証情報漏洩データセット
150億件を超える露出した認証情報と8,000万件を超える感染ログを、インフォスティーラー、コンボリスト、漏洩ダンプ、アクセスが取引されるフォーラムから収集しています。認証情報モニタリングではカバレッジが決定的です。保有していない漏洩は、アラートを出せない漏洩です。
四半期ごとのスナップショットではなく、継続的に
新しいログは収集されると同時にデータセットへ取り込まれ、ウォッチリストは継続的に評価されます。有効性はクエリ時点で解決されるため、数週間前に期限切れとなったキャッシュ済みレポートではなく、今まさに露出しているものに対して対処できます。
従業員アカウントと顧客アカウントをまとめて
従業員の認証情報と顧客のログインは、まったく同じ経路で漏洩します。2つのツールに分けると、その境目に死角が生まれます。企業ドメインと一般利用者のユーザー基盤を1つのウォッチリストで、1系統のアラートとして監視できます。
背後の端末情報を伴う認証情報
漏洩したパスワード単体では推測の域を出ません。ホスト名、OS、マルウェアファミリー、感染日時を併せて返すため、パスワードの再利用と、いまもセッションを吸い出している実際の感染とを区別できます。
パスワードだけでなくセッションCookieも
インフォスティーラーのログには、多要素認証をそのまま通過する有効なセッションCookieが含まれます。継続的なモニタリングはこれらのトークンが有効なうちに可視化します。パスワードのリセットだけではアカウントを守れない、まさにその時間帯です。
自社スタックで対処できるアラート
すべての一致はAPI、Webhook、SIEMフィードで利用でき、リセットの強制、セッションの失効、チケット起票をプレイブックが実行するために必要なフィールドを備えています。担当者が先にメールを読む必要はありません。
漏洩から アカウント保護まで
継続的な認証情報漏洩モニタリングはレポートではなくループです。認証情報が漏洩してからアカウントが再び安全になるまでに何が動くのかを示します。
収集
インフォスティーラーのC2サーバー、クラウド・オブ・ログサービス、コンボリスト、漏洩ダンプ、犯罪フォーラムから継続的に取得し、すべてのレコードを正規化・重複排除して検索可能な1つのデータセットにまとめます。
照合
企業ドメイン、顧客識別子、役員アカウントのウォッチリストを新しいバッチごとに評価します。誰かが検索を思い出した時ではなく、データが到着した時点で一致が見つかります。
エンリッチ
各一致には背後の端末と感染のコンテキストが付随します。ホスト名、OS、マルウェアのパス、認証情報が属するログインURL、セッションCookieの有無です。
対処
アラートはAPI、Webhook、SIEMフィードを通じて、チームとツールへ同時に届きます。パスワードのリセット、セッションの停止、露出の解消にプレイブックが必要とする情報をすべて含みます。
認証情報の一致が持つすべてのフィールド
認証情報のアラートは、誰のアカウントなのか、どこから来たのか、まだ使えるのかを示して初めて対処可能になります。各一致はメールアドレスだけでなく、レコード全体を返します。
{
  "identifier":   "[email protected]",
  "password":     "Au****24!",
  "login_url":    "https://sso.corp.com/login",
  "cookies":      ["session", "csrf_token"],
  "hostname":     "FINANCE-04",
  "os":           "Windows 11 Pro",
  "malware":      "Lumma",
  "malware_path": "C:\\Users\\mo\\AppData\\Local\\Temp\\up.exe",
  "source":       "stealer_log",
  "infected_at":  "2026-11-09T07:41:02Z",
  "first_seen":   "2026-11-09T11:18:44Z",
  "last_seen":    "2026-11-12T22:05:10Z"
}
プラットフォームの実際の動作をご覧ください。
グローバルリーク検索のセルフガイドツアーで、チームができることを正確にご確認ください。

グローバルリーク検索
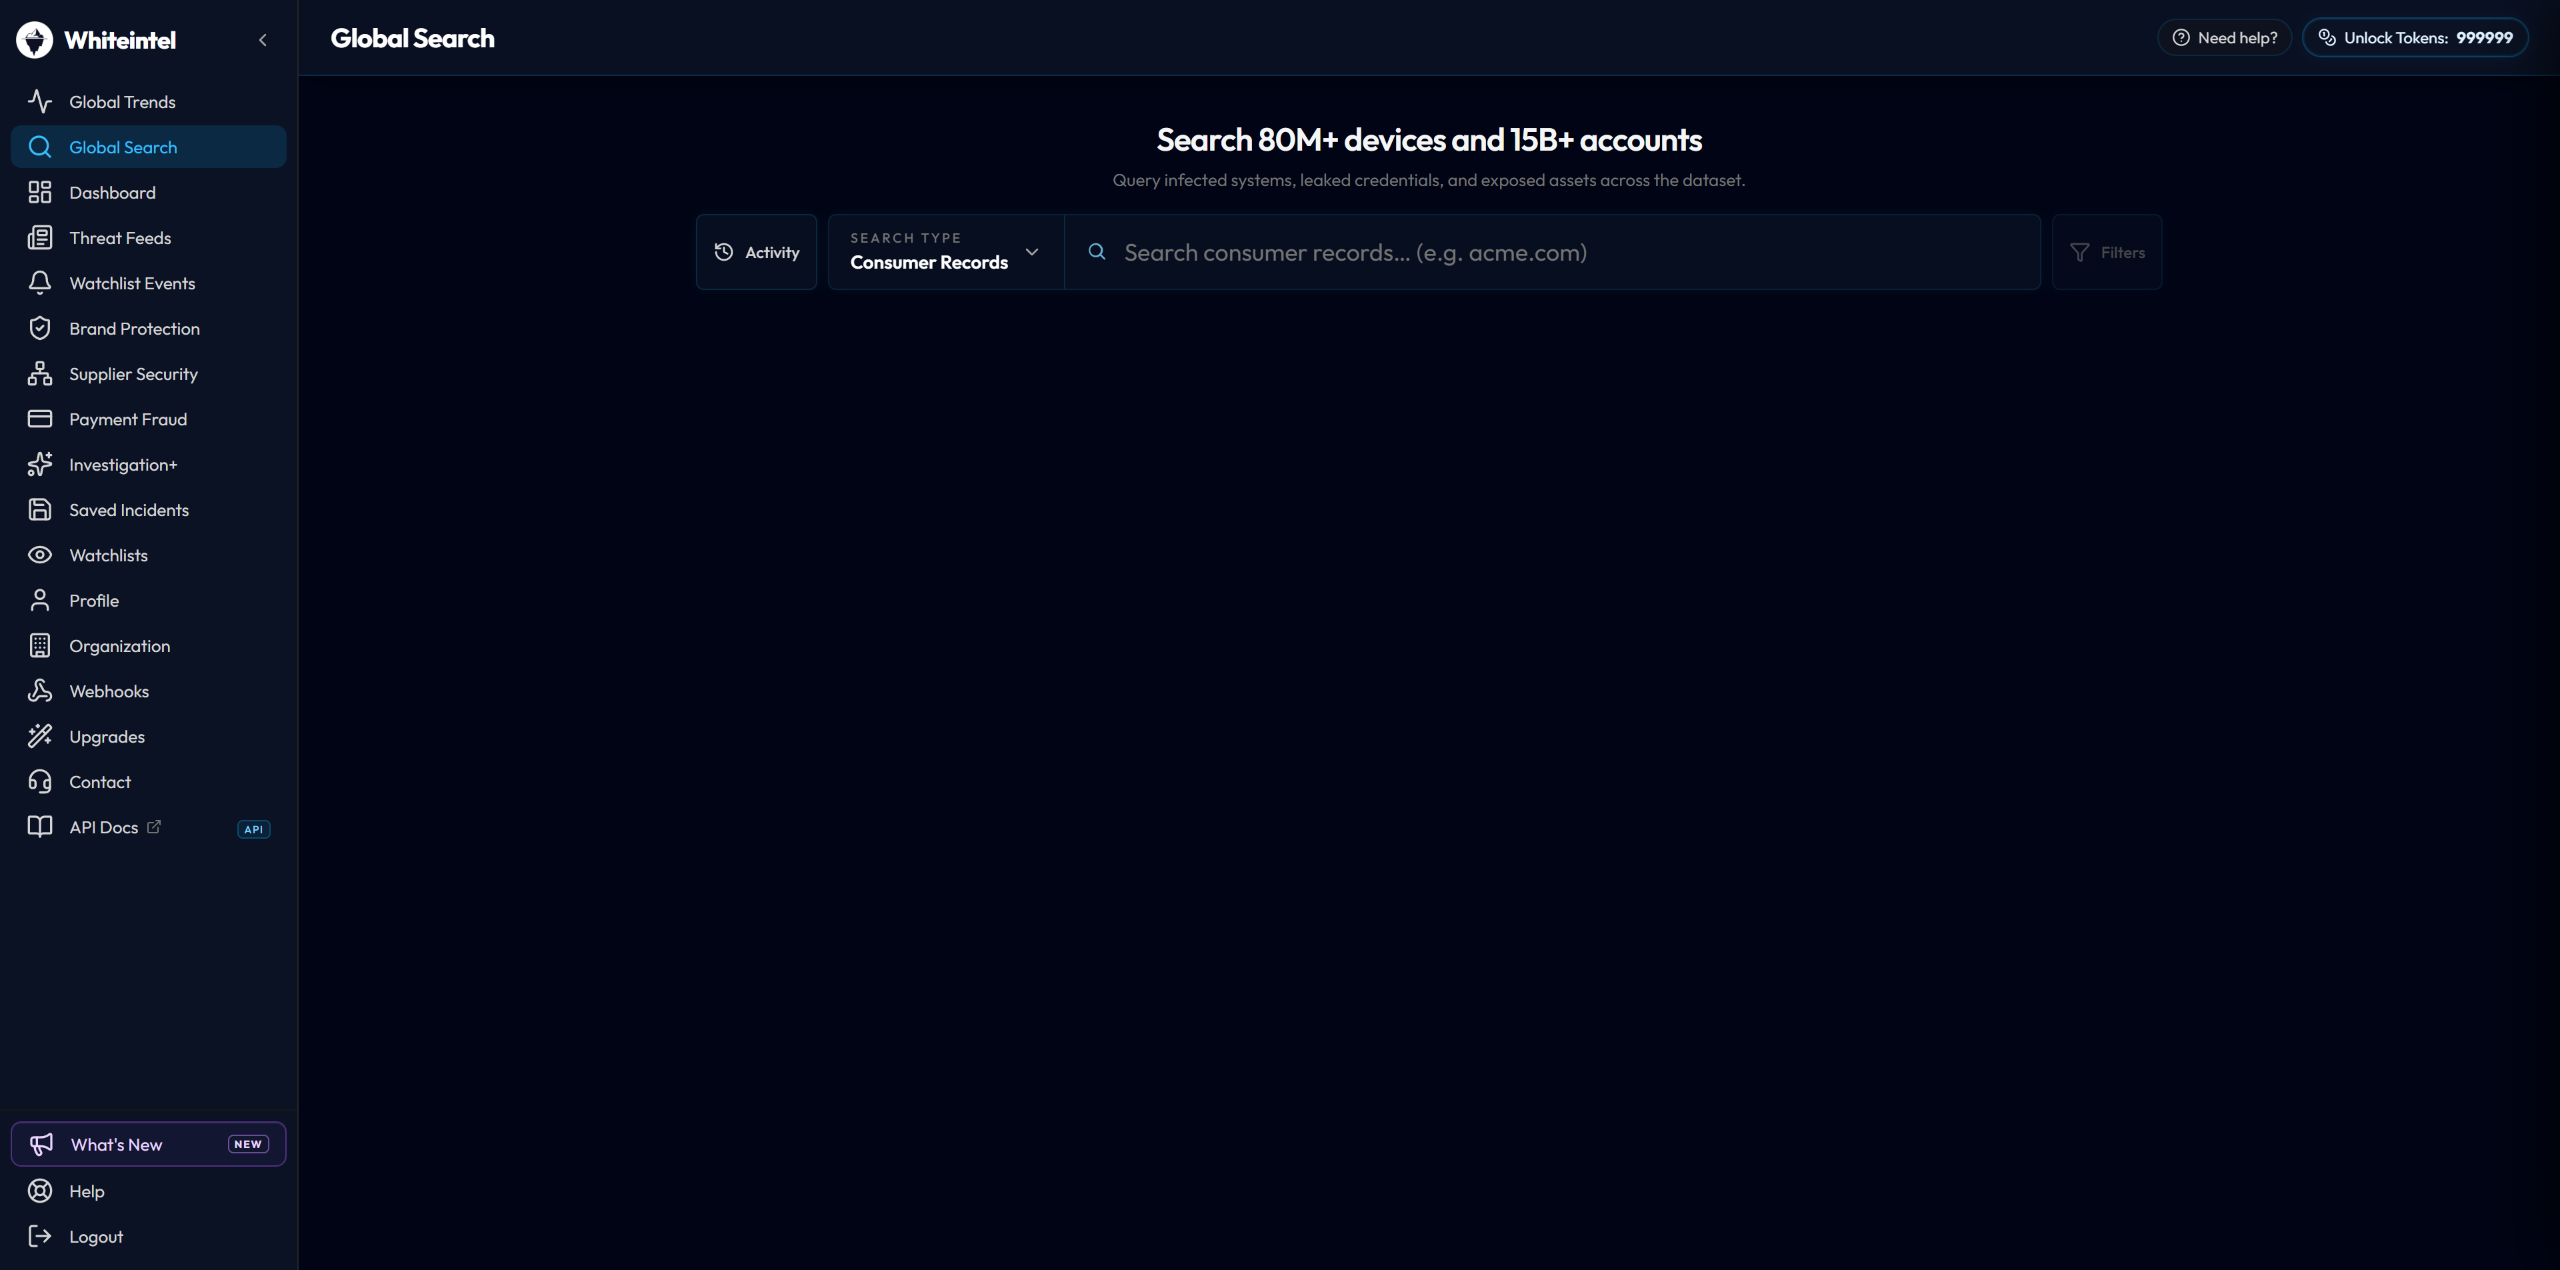
- 150億件の漏洩認証情報をドメイン、メール、IP、パスワードで検索
- 従業員と顧客の露出状況を一箇所で把握
- 古いエクスポートに頼らず、クエリ時点で有効性を確認
世界 100 社を超える企業が、自社を守るために当社のデータを信頼しています


私たちの言葉だけを信じないでください
実運用環境で Whiteintel を使用している CISO、SOC マネージャー、セキュリティ運用チームからの認証済みレビュー。
Rich Data, Reliable API, and Prompt Personal Service
Whiteintel provides us a rich dataset through a reliable API that allows us to flag at-risk user accounts and protect our customers' data. The API performs as well, and service is always personal and prompt. The price point aligns well with the value it provides to our organization.
継続的な認証情報モニタリングに関するよくある質問
継続的な認証情報モニタリングとは、組織の認証情報を新たに漏洩したデータと常時照合する取り組みであり、時折ブリーチ検索を実行する方式とは異なります。自社ドメイン、顧客識別子、特権アカウントのウォッチリストを、収集された漏洩レコードの新しいバッチごとに評価するため、露出は誰かが次に検索しようと思い立った時ではなく、現れた時点でアラートになります。この違いが重要なのは、盗まれた認証情報が短時間で悪用されるからです。四半期レポートが露出を指摘する頃には、通常そのアカウントはすでにアクセスされています。
定期的なチェックは、ある時点で公開済みの漏洩ダンプと自社アカウントを比較します。つまり過去を報告するものであり、前回の実行以降に漏洩したものを取りこぼします。継続的なモニタリングはインフォスティーラーのログ、コンボリスト、フォーラムのデータを収集と同時に取り込み、到着時点でウォッチリストを評価します。さらに有効性をキャッシュされたスナップショットではなくクエリ時点で解決するため、先週変更された認証情報が未解決の検出事項としてキューに残り続けることはありません。
両方を1つのウォッチリストで扱います。従業員と顧客の認証情報は同じインフォスティーラー感染と同じコンボリストを経由して漏洩するため、別々の製品で監視すると、両者が重なる箇所にちょうど死角が生まれます。たとえば、企業ポータルと顧客アカウントで同じパスワードを使っている業務委託者です。Whiteintelは従業員の露出には企業ドメイン、一般利用者の露出には顧客識別子を同じ実行内で照合します。だからこそ本ページは、エンタープライズ保護と消費者保護のページを置き換えるものではなく、併存するものです。
データセットには150億件を超える露出した認証情報と8,000万件を超える感染ログが含まれ、ダークウェブのフォーラム投稿、盗難決済カード、露出したシークレットも併せて保有しています。世界最大級の認証情報漏洩データセットであり、これはモニタリングにおいてとくに重要です。検出はカバレッジに制約されるため、データセットに存在しない認証情報は、照合ロジックがどれほど優れていてもアラートを生成できません。
主に4つのソースです。インフォスティーラーのログはマルウェア感染端末由来で、端末情報、ログインURL、有効なセッションCookieを含む最も豊富なコンテキストを持ちます。URL・ログイン・パスワードの組はコンボリストや認証情報ダンプ由来で、正規化と重複排除を行っています。ブリーチデータは公開および取引されたダンプ由来です。フォーラムとマーケットプレイスの監視は、アクセスが告知され販売される場所を対象とします。各一致にはソースが記録されるため、昨日のスティーラーログと年代不明のコンボリスト項目を別の重みで扱えます。
盗まれたセッションCookieは多要素認証を通過して再利用されるためです。パスワードをリセットすれば認証情報は閉じられますが、有効なセッショントークンは攻撃者の手元に残ります。リセット後もアカウントへのアクセスが続く理由は、通常これです。インフォスティーラーのログはこれらのトークンをパスワードと共に取得するため、継続的なモニタリングは有効なうちに可視化し、対処はシークレットのローテーションだけでなくセッションの失効になります。
照合は固定スケジュールではなく、取り込まれた新しいバッチごとに実行されるため、アラートはレポートの周期ではなく収集に追従します。配信はメールに加えてAPI、Webhook、SIEMフィードに対応しているため、担当者がダッシュボードを開くのを待たずに、一致をきっかけとしてパスワードの自動リセットやセッションの失効を実行できます。